FIELD NOTES /
OT/ICS 安全:MITRE ATT&CK、ATT&CK for ICS 與 Purdue 模型
從 Purdue 分層到 ICS 專用戰術技術,對照 IT ATT&CK 與實場監控策略。
IT 與 OT 的思維差異
| 維度 | IT (Enterprise ATT&CK) | OT/ICS (ATT&CK for ICS) |
|---|---|---|
| 目標 | 資料、帳號、勒索 | 程序中斷、實體損害、安全系統失效 |
| 可用性 | 可離線 patch | 常需 99.9%+ 連續運轉 |
| 協定 | HTTP/TLS/Kerberos | Modbus、DNP3、OPC-UA、PROFINET |
| 時間尺度 | 毫秒~秒 | 毫秒級控制迴路 |
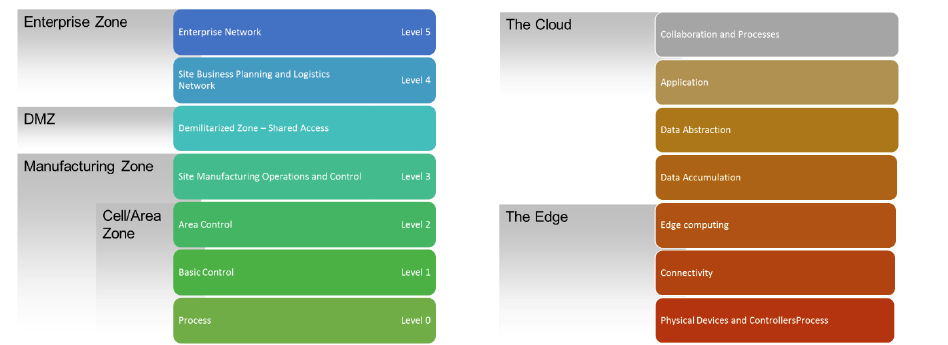
互動:Purdue 各層點選
Level 3 — Site Operations & Control
廠區營運與控制
SCADA、HMI、Historian。MITRE ATT&CK for ICS 多數技術在此層發生。
常見 ATT&CK for ICS 相關行為:
- Modify controller logic
- Tag manipulation
- Alarm suppression
MITRE ATT&CK Enterprise(IT 側)
Enterprise 矩陣描述對 Windows/Linux/Cloud 等通用平台攻擊。進入 OT 路徑常見:
Plain Text
Initial Access (IT) → Lateral Movement → DMZ pivot → Engineering workstation compromise → PLC logic changeMITRE ATT&CK Enterprise — click a tactic
Initial Access (TA0001)
Example techniques: Spearphishing, Exploit public-facing app
MITRE ATT&CK for ICS(OT 側)
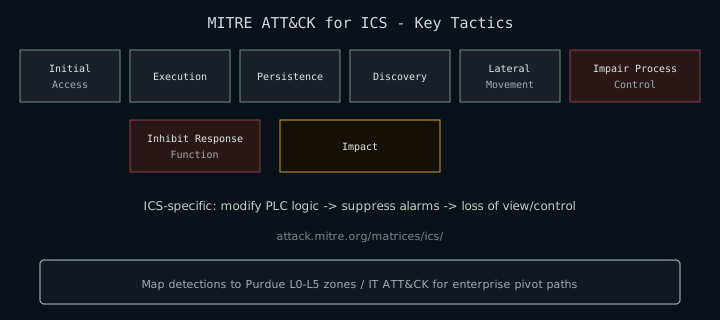
ICS 矩陣包含 Impair Process Control、Inhibit Response Function 等 IT 矩陣沒有的戰術。
MITRE ATT&CK for ICS — click a tactic
Initial Access (TA0108)
Example techniques: Internet-accessible device, Supply chain
代表性 ICS 案例對照
| 事件 | 相關技術 (ATT&CK for ICS) | Purdue 層級 |
|---|---|---|
| Stuxnet | Modify controller logic (T0836) | L1–L2 |
| Industroyer | Unauthorized command (T0855) | L1–L3 |
| Triton/TRISIS | Program download (T0843) | L1–L2 |
| Colonial Pipeline | Enterprise ransomware → OT shutdown | L4–L5 影響 L3 |
監控與防禦策略
依 Purdue 層級
| 層級 | 監控重點 | 工具範例 |
|---|---|---|
| L5–L4 | EDR、SIEM、Email gateway | Defender、Splunk |
| L3.5 IDMZ | 雙向流量 allowlist、jump host | Firewall logs、NetFlow |
| L3 | HMI/SCADA 異常、Historian 完整性 | Claroty、Nozomi、Zeek + ICS parsers |
| L1–L0 | Controller config change、I/O 異常 | PLC audit log、SWITCH port mirror |
OT 資安評估清單
0 / 6 completed
IT ATT&CK ↔ ICS ATT&CK 映射範例
| Enterprise 技術 | 可能 OT 後果 |
|---|---|
| T1021 Remote Services | 遠端操作 HMI / EWS |
| T1078 Valid Accounts | Vendor 帳號存取 PLC |
| T1562 Impair Defenses | 停用 OT SIEM / 告警 |
| — | T0800 Activate firmware (ICS 專屬) |
參考
- MITRE ATT&CK for ICS
- MITRE ATT&CK Enterprise
- NIST SP 800-82 Rev.3 — Guide to ICS Security
- SANS ICS410 / GICSP 課綱對照